Utilisation de la méthodologie GAMP pour valider le logiciel du système de surveillance environnementale
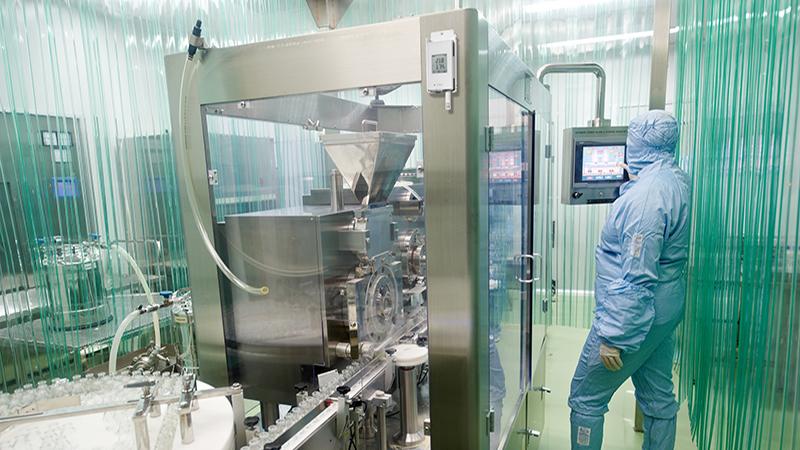


Comme tout système automatisé, les systèmes de surveillance peuvent être gérés selon les directives GAMP® (Good Automated Manufacturing Practice) de l'ISPE, en particulier le guide « The GAMP Guide for Validation of Automated Systems in Pharmaceutical Manufacture » et le « GAMP 5: A Risk-Based Approach to Compliant GxP Computerized Systems ». Grâce à une approche fondée sur les risques, ces directives structurent la gestion des applications de surveillance et garantissent la conformité, la qualité et la sécurité des patients..
Validation d'un CMS : une approche fondée sur la méthodologie GAMP
Le maintien de conditions environnementales contrôlées est essentiel dans les opérations GxP. Les systèmes de surveillance continue (CMS) automatisent ce processus, en fournissant des alarmes en temps réel et des enregistrements précis pour prouver que les produits ont été fabriqués, traités et stockés conformément aux spécifications.
Comme tout système logiciel, un CMS a un cycle de vie qui va de l’acquisition et de l’installation à la mise en service, puis la maintenance et, à terme, le retrait définitif. Cela reflète le cycle de développement du logiciel (SDLC) pour les logiciels BPF. Dans cet article, nous nous concentrons sur les phases de qualification et de validation, souvent négligées car les systèmes de surveillance fonctionnent discrètement en arrière-plan. Négliger la validation peut entraîner des observations réglementaires et des questions d’audit délicates.
La méthodologie GAMP offre une approche systématique et fondée sur les risques, garantissant la conformité et le bon fonctionnement de votre logiciel de surveillance tout au long de son cycle de vie. Nous proposons un guide en dix étapes pour rationaliser la validation, l’intégrer à votre système de gestion de la qualité et adapter les efforts à la complexité du système (selon les catégories de systèmes GAMP). L'application de la méthodologie GAMP renforce non seulement la conformité, mais prolonge également la durée de vie, la fiabilité et la facilité d'utilisation de votre système de surveillance.
Cet article présente un processus en 10 étapes, avec des parcours distincts selon les catégories de systèmes GAMP. Chaque méthode de validation, adaptée à la catégorie du système, exige un niveau d’effort différent.
Termes clés
Termes clés
Un document de spécification des exigences utilisateur (URS) définit ce que l’utilisateur final attend du système. Les exigences peuvent être hiérarchisées comme obligatoires, souhaitables, facultatives ou planifiées pour des versions futures. Exemple : « Le système doit empêcher les fausses alarmes déclenchées par des activités normales, telles que les ouvertures de porte. »
Un document de spécification fonctionnelle (FS) décrit les fonctions du système et la manière dont elles répondent aux exigences de l'URS. Il expose les méthodes de vérification de la conformité, mais ne détaille pas la conception interne du système : il se concentre plutôt sur les interactions entre le système et ses utilisateurs finaux.
Une matrice de traçabilité (TM) assure le suivi des exigences pour s’assurer qu’elles sont respectées. Elle est généralement présentée sous forme de tableau : elle associe chaque exigence ou spécification à son test correspondant. La TM sert de guide pour le développement des tests. Il est recommandé de la vérifier après les tests afin de confirmer que toutes les exigences ont bien été prises en compte
Étape 1 : Définir les besoins avec une spécification des exigences utilisateur (URS)
La première étape, avant de choisir un système de surveillance continue (CMS), consiste à définir vos besoins dans une spécification des exigences utilisateur (URS). Cela doit se faire avant de choisir un système, bien qu'en pratique, cette étape soit souvent omise ou reportée. Dans le processus GAMP, l’URS est la pièce maîtresse pour garantir une adéquation optimale du système.
Une URS décrit les fonctions requises du CMS et peut recueillir les besoins de différentes parties prenantes, ce qui facilite le consensus dans le processus de sélection. L’objectif principal est d’aligner le CMS sur votre système de gestion de la qualité (QMS) existant. Plus le CMS et le QMS sont cohérents, plus les risques de conformité et de sécurité des produits sont faibles.
La création de l’URS peut également révéler de nouvelles fonctions ou des approches de surveillance plus efficaces. Ce n'est pas qu'une simple démarche de conformité : c'est l'occasion d'adopter une approche stratégique, créative et tournée vers l’avenir, en veillant à ce que le système choisi réponde aux besoins de vos environnements, produits et processus qualité.
Une URS type pour un système de surveillance continue (CMS) devrait traiter des fonctions essentielles telles que les capteurs, le réseau, les utilités, l’infrastructure, la sécurité, les alarmes, l'informatique, ainsi que tout besoin spécifique à une installation ou à un produit. Chaque exigence devrait être SMART : Spécifique, Mesurable, Atteignable, Pertinente (Relevant) et Testable.
Définition des exigences fonctionnelles dans l’URS
Tenez compte des impératifs de test lors de la rédaction des exigences : une exigence qui ne peut être testée posera des problèmes par la suite. Par exemple, dans la section Alarmes, vous pouvez spécifier :
- Le système doit informer le personnel lorsque les valeurs des capteurs dépassent les seuils.
- Le système doit permettre de configurer des délais d’alarme de 0 à 60 minutes.
- Le système doit permettre de définir plusieurs seuils hauts et bas.
- Le système doit signaler les alarmes par SMS, e-mail et téléphone.
Ces exigences sont à la fois spécifiques et vérifiables. Dans un cas idéal, le développement de l’URS est confié à un comité de parties prenantes, où chaque membre apporte son expertise. Impliquer les parties prenantes dès le début, c’est s'assurer de leur adhésion. Les révisions sont courantes, et certaines exigences resteront inévitablement non satisfaites. Documentez les exigences non satisfaites pour assurer la traçabilité, en veillant à ce que les solutions de contournement soient transparentes et intégrées au QMS. Bien que la sélection du système soit un compromis, une URS qui reflète les besoins réels den matière de GxP, plutôt que de simplement correspondre à ce qui existe sur le marché, favorise à la fois une meilleure adéquation et l'innovation chez les fournisseurs.
Étape 2 : Commencer à établir une matrice de traçabilité
La matrice de traçabilité est l’outil central pour organiser l’ensemble du processus de qualification, en commençant par la sélection du système. Elle associe chaque exigence de l’URS à une fonction correspondante dans le système, garantissant que chaque exigence est à la fois mise en œuvre et testée.
Il s'agit essentiellement d'un tableau structuré dont la première colonne énumère les exigences de l’URS. Les colonnes suivantes, spécification fonctionnelle, spécification de configuration et protocole de test, sont remplies au fur et à mesure que vous avancez dans la sélection et la qualification. Ce document évolutif permet de vérifier aisément que chaque exigence est prise en compte, que chaque fonction est validée et qu’aucun aspect critique n’est négligé.
| Exigence | Spécification fonctionnelle | Spécification de configuration | Protocole de test |
| Le système doit empêcher les fausses alarmes liées aux activités normales comme l’ouverture des portes. |
Étape 3 : Auditer les fournisseurs et sélectionner un produit
L'étape suivante consiste à trouver un système qui répond aux exigences de votre URS. Utilisez l’URS comme référence pour évaluer l'adéquation de chaque CMS potentiel avec votre système de gestion de la qualité (QMS). Prenez en compte les contraintes supplémentaires telles que le budget d’acquisition, le coût de possession à long terme et les capacités de validation de votre entreprise. Par exemple, pouvez-vous gérer l’installation et la qualification en interne, ou devrez-vous faire appel à des fournisseurs ou sous-traitants ?
Votre objectif est de créer une liste restreinte de systèmes candidats en vue d'une évaluation approfondie. Les audits fournisseurs peuvent prendre deux formes :
Auditez le système qualité et les installations du fournisseur afin d’évaluer son engagement envers la qualité.
Auditez le CMS lui-même à l'aide de votre matrice de traçabilité. Faites une copie pour chaque système, puis comparez ses capacités à vos exigences.
Souvent, le principal facteur de différenciation entre les systèmes est le type de logiciel, tel que défini par les directives GAMP.
Étape 4 : Déterminer votre type de logiciel
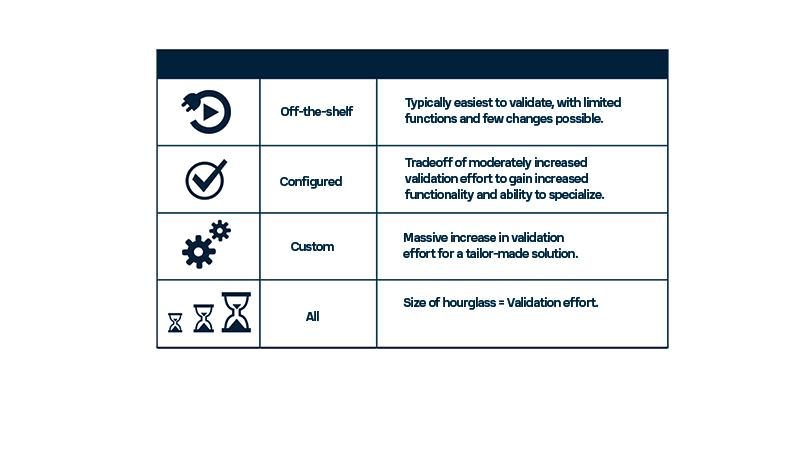
Les directives GAMP de l’ISPE classent les logiciels en cinq catégories. Pour les systèmes de surveillance, les principaux types sont :
Catégorie 3 : disponible dans le commerce, (GAMP 4 : « Standard », GAMP 5 : « Non configuré ») – logiciel prêt à l’emploi ne nécessitant qu'une configuration à l’exécution (p. ex. paramétrage des en-têtes de rapport, des imprimantes par défaut ou des types d’utilisateurs). Aucune modification des processus d’entreprise ni de codage personnalisé.
Catégorie 4 : configuré (GAMP 4 : « logiciel configuré », GAMP 5 : « produits configurés ») – nécessite un paramétrage au-delà de l’exécution pour s’aligner sur les processus d’entreprise, comme des menus déroulants personnalisés ou des formats de rapports spécifiques. Utilise un code standard, testé par les fournisseurs : aucun nouveau code n’est écrit.
Catégorie 5 : sur mesure (GAMP 4 : « logiciel sur mesure », GAMP 5 : « produits sur mesure ») – implique un nouveau code, allant d’applications entièrement sur mesure à de petites macros VBA dans Excel. Tout nouveau code doit être testé par l’utilisateur, car il n’a pas été validé par le fournisseur.
Ces catégories aident à estimer l’effort et le coût de la validation, et à clarifier la façon dont un nouveau système s’intégrera à vos processus qualité.
Foire aux questions : Qu'en est-il des systèmes de surveillance fonctionnant en parallèle ?
Certaines entreprises utilisent à la fois un système de gestion technique du bâtiment (BMS) et un système de surveillance continue (CMS), démontrant ainsi aux inspecteurs leur ferme engagement à maintenir des enregistrements ininterrompus. En général, l’un est désigné comme « système d’enregistrement » et l’autre comme « système de contrôle ». Cependant, les sorties du BMS font souvent intervenir des capteurs variés et une programmation sur mesure, ce qui rend la validation BPF coûteuse. Une alternative rentable consiste à utiliser un CMS prêt à l’emploi, conçu pour les applications GxP, comme système d’enregistrement. Cette approche simplifie la validation, fournit une documentation prête pour l’audit et offre un enregistrement redondant pour garantir la continuité des données lors des coupures de courant ou de réseau.
Étape 5 : Créer un document de spécification fonctionnelle (FS)
Une fois les systèmes candidats présélectionnés, créez un document de spécification fonctionnelle (FS). La FS décrit chaque fonction du logiciel et explique comment elle répond aux exigences définies dans l’URS.
Pour les systèmes prêts à l’emploi ou configurés, la FS doit être spécifique et détaillée. Le fournisseur peut souvent en fournir une version provisoire. Pour les systèmes sur mesure, la FS peut être moins définie au départ, puisque le système n’existe pas encore. Dans ce cas, le développeur (y compris les équipes internes) est chargé de la produire.
En créant ou en examinant des documents FS, vous pouvez identifier de nouvelles applications ou caractéristiques pour le CMS : il faut alors les ajouter à l’URS pour garantir la cohérence. Chaque exigence de l'URS doit être associée à une fonction correspondante, et chaque fonction doit être documentée dans la matrice de traçabilité afin de permettre la vérification et les tests.
| Exigence | Spécification fonctionnelle | Spécification de configuration | Protocole de test |
| Le système doit empêcher les fausses alarmes liées aux activités normales comme l’ouverture des portes. | Le système disposera d'une fonction de délais d'alarme configurables afin d'empêcher les fausses alarmes. |
L’URS et la FS concordent rarement parfaitement. La mise à jour de la matrice de traçabilité aide à confirmer les exigences qui sont satisfaites et celles qui ne le sont pas. Toutes les exigences n’ont pas la même importance : certaines sont essentielles, d’autres simplement souhaitables. Travaillez avec les parties prenantes pour les hiérarchiser, puis mettez à jour l’URS pour indiquer toute exigence non satisfaite ainsi que les solutions de contournement documentées.
À ce stade, finalisez la sélection du système. N’oubliez pas : le type de logiciel choisi (catégorie 3, 4 ou 5) a une incidence directe sur l’effort de validation. La catégorie 3 (« prêt à l’emploi ») ne nécessite généralement aucune spécification supplémentaire, ce qui vous permet de passer directement à la création des documents de test (étape 7). Les systèmes des catégories 4 et 5 exigent davantage de documentation avant les tests. La plupart des systèmes de surveillance relèvent de la catégorie 4, tandis que la catégorie 5 implique souvent plusieurs appareils de différents fournisseurs avec un code personnalisé pour l’intégration.
Conseil : Les ressources de validation évoluent avec la complexité du système. Planifiez en conséquence.
Foire aux questions : Comment la méthodologie GAMP est-elle appliquée ?
La méthodologie GAMP est un guide sectoriel : des recommandations d’experts visant à garantir que les produits pharmaceutiques sont fabriqués selon les normes de qualité les plus élevées. Un principe fondamental de la méthodologie GAMP est d’intégrer la qualité à chaque étape de la fabrication.
Bien que la méthodologie GAMP ne soit pas une exigence réglementaire, elle est largement reconnue comme une bonne pratique. Les auditeurs peuvent vous interroger sur les écarts par rapport aux recommandations de la méthodologie GAMP et vous demander de justifier l'approche retenue. Si vous vous éloignez des pratiques conformes à la méthodologie GAMP, soyez prêt à justifier votre décision avec un raisonnement solide et des preuves documentées.
Étape 6 : Élaborer des documents de spécification détaillée (DS)
Les documents de spécification détaillée (DS) décrivent la manière dont le système sera configuré ou programmé pour exécuter les fonctions définies dans la spécification fonctionnelle (FS). Ces documents ne sont pas nécessaires pour les systèmes de catégorie 3, qui sont déjà en version finale.
Catégorie 4 (systèmes configurés)
La DS est appelée spécification de configuration (CS). Elle détaille comment le système sera configuré pour s’aligner sur les processus d’entreprise : paramétrage, options de menus et formats de rapport. La configuration se fait généralement sur site après l’installation et peut être réalisée par le fournisseur.
Catégorie 5 (systèmes sur mesure)
La DS est appelée spécification de conception détaillée (DDS). Comme le système n’existe pas encore, la DDS définit en détail comment il sera structuré, programmé et exploité, en approfondissant la FS. C’est pourquoi les systèmes de catégorie 5 nécessitent le plus de tests et de documentation. (Le développement de la DDS dépasse le cadre de cet article.)
Enregistrez tous les éléments CS ou DDS dans la matrice de traçabilité en regard des exigences et des fonctions concernées. Les descriptions de la configuration doivent être suffisamment spécifiques pour permettre à la fois la mise en place et la vérification de chaque fonction.
| Exigence | Spécification fonctionnelle | Spécification de configuration | Protocole de test |
| Le système doit empêcher les fausses alarmes liées aux activités normales comme l’ouverture des portes. | Le système disposera d'une fonction de délais d'alarme configurables afin d'empêcher les fausses alarmes. | La fonction de délai ;d’alarme sera configurée pour un délai de 10 minutes avant l’activation de l’alarme. |
Étape 7 : Créer les documents de test
Après avoir finalisé les spécifications, vous pouvez commencer à créer les documents de test. Ceci est exigé pour toutes les catégories de systèmes. Les documents doivent porter sur chaque élément lié aux BPF dans l’URS, la FS et la CS. Utilisez l’évaluation des risques pour cibler les véritables fonctions BP ; vos exigences SMART vous aideront à distinguer les éléments à tester.
Inscrivez chaque protocole de test dans la matrice de traçabilité afin de confirmer la couverture. Par exemple, si votre URS spécifie un délai d’alarme de 10 minutes, ajoutez « Test du délai d’alarme » dans la matrice pour vérifier que la configuration et la fonction sont correctes.
Les exigences de test varient selon le type de système :
Catégorie 3 – nécessite uniquement IQ et OQ. PQ est inutile car les processus d’entreprise ne peuvent pas être modifiés, et OQ teste entièrement toutes les fonctions.
Catégorie 4 – nécessite IQ, OQ et PQ. PQ confirme que les fonctions configurées répondent aux besoins du processus.
Catégorie 5 – la plus étendue : revue de code, tests de modules, test de réception en usine (FAT), mise en service, SAT, IQ, OQ et PQ.
Tous les types de systèmes nécessitent une mise en service et un SAT dans le cadre de l’installation du matériel. L’étendue des tests doit avoir une grande influence sur le choix du système : veillez à équilibrer les besoins fonctionnels avec vos ressources de validation.
| Exigence | fonctionnelle Spécification de | configuration Spécification | Protocole de test |
| Le système doit empêcher les fausses alarmes liées aux activités normales comme l’ouverture des portes. | Le système disposera d'une fonction de délais d'alarme configurables afin d'empêcher les fausses alarmes. | La fonction de délai ;d’alarme sera configurée pour un délai de 10 minutes avant l'activation de l’alarme. | Test du délai d’alarme |
Pour les systèmes des catégories 3 et 4, les exigences de tests sont en grande partie identiques, la principale différence étant la qualification de performance (PQ) pour la catégorie 4. Dans les systèmes de catégorie 3, la PQ est inutile car les processus d’entreprise ne peuvent pas être modifiés et toutes les fonctions sont entièrement testées lors de la qualification opérationnelle (OQ).
Catégorie 3 – nécessite uniquement une qualification de l’installation (IQ) et OQ.
Catégorie 4 – nécessite IQ, OQ et PQ pour vérifier que les fonctions configurées répondent aux besoins du processus.
Catégorie 5 – nécessite les tests les plus étendus : contrôle du code, tests de modules, essai de réception en usine (FAT), mise en service, essais de réception sur site (SAT), IQ, OQ et PQ.
Tous les types de systèmes nécessitent une mise en service et un SAT dans le cadre de l’installation du matériel. L’étendue des tests doit être un facteur majeur dans le choix du système : choisissez une catégorie qui équilibre vos besoins opérationnels avec vos ressources de validation.
Étape 8 : Finaliser la matrice de traçabilité
Mettez à jour votre matrice de traçabilité (TM) tout au long du processus, en y intégrant les informations provenant des différents documents (URS, FS, CS, DS) et de tous les documents de test. Lors du contrôle final, cherchez les lacunes ou les redondances :
Tests sans exigences – déterminez si le test est réellement nécessaire.
Exigences sans tests – documentez pourquoi l’exigence ne peut pas être testée et spécifiez la solution de contournement.
Contrôle final :
- URS – finalisée et approuvée. Toutes les exigences sont dans la TM.
- FS – finalisée et approuvée. Toutes les fonctions sont dans la TM et associées aux exigences.
- CS – finalisée et intégrée à la TM ; chaque fonction configurable a une configuration définie.
- Protocoles de test – rédigés, approuvés et associés aux exigences pertinentes.
- Matrice de traçabilité – complète, approuvée et prête à l’exécution.
Quand tout est confirmé, vous êtes prêt(e) à tester.
Étape 9 : Exécuter les tests du système
Passez au travail à proprement dit : exécutez les tests définis dans vos protocoles. Utilisez la matrice de traçabilité comme liste de contrôle principale pour vous assurer que chaque exigence de l’URS, de la FS et de la CS est vérifiée. L’exécution du système dans un environnement réel peut révéler des problèmes, idéalement mineurs. Abordez ces problèmes systématiquement :
Problèmes mineurs – Ajustez les configurations ou affinez les procédures.
Lacunes dans les exigences – Revoyez l’URS pour réviser l’exigence ou documentez une solution de contournement.
Défauts dans le système – Contactez le fournisseur pour obtenir d'éventuels correctifs ou mises à jour.
Si un test échoue en raison d’un bogue logiciel avéré, le fournisseur peut devoir fournir une version mise à jour ou un correctif. Retestez tous les changements pour confirmer qu’ils résolvent le problème sans en introduire de nouveaux. Inscrivez scrupuleusement tous les résultats des tests, des écarts et des actions correctives ; ces éléments seront essentiels lors des audits.
Étape 10 : Maintenir le système sous contrôle des changements
La validation ne s’arrête pas à la mise en service. Une fois que le système fonctionne correctement, est validé et officiellement mis en production, il doit être entretenu afin d’assurer la conformité, la fiabilité et la performance tout au long de son cycle de vie. La méthodologie GAMP souligne que la bonne gestion du système se poursuit jusqu’à sa mise hors service, et pas seulement pendant sa mise en œuvre.
Les activités de maintenance continue doivent inclure :
SOP (procédures opératoires) – Assurez-vous que les modes opératoires normalisés sont à jour, claires et en ligne avec la pratique.
Formation – Assurez-vous que tous les utilisateurs sont formés aux procédures actuelles, aux mises à jour du système et aux bonnes pratiques.
Étalonnage – Effectuez un étalonnage régulier des capteurs et instruments pour maintenir l’exactitude.
Validation – Revalidez après des changements importants ou périodiquement, selon votre système de qualité.
Contrôle des modifications – Appliquez un contrôle formel pour toute modification : documentez, évaluez les risques, testez et approuvez les modifications avant leur mise en œuvre.
Une maintenance proactive prolonge non seulement la durée de vie du système, mais réduit également les risques d’audit et les temps d’arrêt opérationnels. Un CMS bien entretenu est toujours prêt pour l’inspection.
Conclusion
Depuis 1991, le forum Good Automated Manufacturing Practice (GAMP) fournit des recommandations claires et pratiques sur le bon usage des systèmes informatisés dans les industries réglementées. Sa méthodologie reconnue au niveau international est devenue un cadre de confiance pour la validation et la qualification des systèmes ayant un impact sur la qualité des produits pharmaceutiques, biologiques et des appareils médicaux.
Les étapes et catégories décrites ici visent à synthétiser l’approche fondée sur les risques de la méthodologie GAMP en un processus concret et opérationnel pour la validation et l’intégration des logiciels des systèmes de surveillance dans votre système de gestion de la qualité. En appliquant ces principes, vous pouvez faire en sorte que votre système fonctionne avec fiabilité, soit toujours prêt pour les inspections et prenne en charge à la fois la conformité et la qualité du produit tout au long de son cycle de vie.

Webinaire à la demande
Validez votre logiciel du système de surveillance selon l’approche GAMP®5
Les systèmes de surveillance environnementale sont classés « systèmes automatisés » selon les directives de GAMP® (Good Automated Manufacturing Practice) de l’International Society for Pharmaceutical Engineering (ISPE). Ces principes reconnus au niveau international aident les entreprises réglementées GxP à garantir la performance, la conformité et la fiabilité des systèmes informatisés.
Dans ce webinaire à la demande, Paul Daniel, expert senior en conformité réglementaire chez Vaisala, explique comment appliquer l’approche fondée sur le risque de GAMP®5 pour valider le logiciel des systèmes de surveillance. Vous y découvrirez des étapes pratiques, verrez des exemples concrets et acquerrez des outils que vous pourrez utiliser pour aligner votre processus de validation sur les bonnes pratiques de l’ISPE.
Ressource bonus : La page de présentation du webinaire inclut également une infographie gratuite de validation GAMP. Un guide concis et visuel du processus en 10 étapes pour valider les systèmes de surveillance. Téléchargez-la en même temps que le webinaire pour l’avoir à portée de main dans votre établissement.
Produits et services de surveillance continue
viewLinc Enterprise Server CMS
viewLinc Enterprise Server offre une surveillance environnementale sécurisée et continue avec des alarmes, des rapports et des pistes d’audit pour assurer la conformité GxP.
viewLinc Cloud
viewLinc Cloud offre une surveillance environnementale sécurisée et évolutive en mode SaaS avec des alarmes, des rapports et la conformité à la norme 21 CFR Part 11 : température, humidité et CO₂.
Enregistreurs de données sans fil VaiNet
La technologie sans fil Vaisala VaiNet offre une surveillance environnementale fiable et sécurisée, avec une transmission de données de longue portée et à faible consommation pour les applications exigeantes.
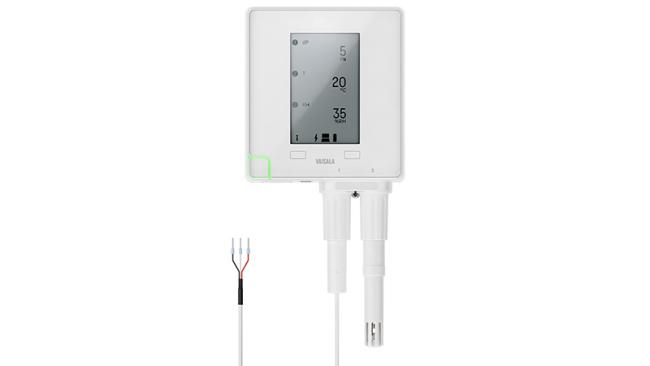
Enregistreur de données VDL200
L’enregistreur de données Vaisala VDL200 offre une surveillance fiable de la température, de l’humidité et d’autres paramètres via une connexion PoE, avec un stockage sécurisé des données pour les environnements critiques.